Cloud backup Businessafe Enterprise : la capacité ne suffit pas sans restauration testée
Publié par : Éloïse Garin-Vidal — Rédactrice spécialisée en tech
Choisir une solution cloud backup Businessafe Enterprise ne revient pas à retenir le plus grand volume de stockage. Pour une DSI, la valeur se mesure surtout lorsqu’il faut récupérer des fichiers après une suppression, une panne matérielle, un sinistre ou une attaque par ransomware. Capacité, administration centralisée, sécurité et vitesse de restauration doivent donc être évaluées ensemble.
Définir le besoin réel derrière une capacité de sauvegarde élevée
Une solution de sauvegarde cloud destinée aux entreprises protège les données des postes de travail et, selon le périmètre souscrit, d’autres environnements. Elle automatise l’envoi des fichiers vers une infrastructure distante pour restaurer une version saine lorsque les données locales ne sont plus utilisables. Ce n’est ni un simple espace de partage ni un outil d’archivage passif. Son objectif est de réduire le temps d’arrêt et de préserver la continuité d’activité.
« Illimité » doit être lu dans les conditions d’usage
Le stockage illimité intéresse les organisations dont les volumes progressent rapidement : fichiers de production, contenus multimédias, projets techniques, exports ou historiques métier. Cette promesse doit toutefois être vérifiée poste par poste. Une offre peut ne pas limiter la taille ou le type de fichier tout en appliquant des règles aux données couvertes, aux lecteurs externes, aux appareils éligibles, à la durée de conservation ou aux modalités de restauration.
Demandez si le nombre de postes est plafonné, si la sauvegarde est continue ou planifiée et si les fichiers rarement ouverts restent inclus. Une capacité abondante ne compense pas une politique de rétention trop courte. Après une attaque détectée tardivement, l’entreprise doit pouvoir remonter à une version antérieure réellement exploitable.
Mesurer la volumétrie utile plutôt que le volume brut
Le dimensionnement doit partir des données critiques et de leur rythme de modification. Les documents actifs, les bases exportées, les répertoires de travail et les profils utilisateurs n’ont pas les mêmes besoins qu’un fonds documentaire figé. La sauvegarde incrémentielle limite généralement les transferts en ne traitant que les changements, mais la première synchronisation peut rester importante. Examinez donc la bande passante disponible, les plages de déploiement et l’impact éventuel sur les utilisateurs.
La capacité agit comme une fenêtre de récupération. Plus l’historique conservé est profond et lisible, plus l’équipe IT peut observer l’état des fichiers avant l’incident et choisir le bon point de retour. Cette méthode évite de restaurer trop vite une copie déjà chiffrée ou corrompue. Elle conduit aussi à distinguer la rétention opérationnelle, utile au quotidien, de la conservation longue durée soumise à des règles métiers ou réglementaires.
Comparer les critères qui font une solution enterprise exploitable
Une solution cloud backup business doit simplifier le pilotage lorsque le parc grandit. Le tableau ci-dessous rassemble les éléments à contrôler dans une proposition commerciale ou lors d’un essai. Il aide à distinguer une promesse marketing d’une capacité réellement opérationnelle.
| Critère | Ce qu’il faut vérifier | Pourquoi c’est décisif |
|---|---|---|
| Capacité | Volumes inclus, types de fichiers, lecteurs et éventuelles exclusions | Éviter un surcoût ou une zone non sauvegardée |
| Parc couvert | Nombre de postes, compatibilité Mac et Windows, gestion des appareils | Conserver une protection homogène à grande échelle |
| Administration | Console centralisée, alertes, rapports, facturation regroupée | Réduire les opérations manuelles de l’IT |
| Restauration | Fichiers, dossiers, versions, récupération web ou support physique | Adapter la reprise à l’urgence et au volume |
| Sécurité | Chiffrement, 2FA, SSO, rôles, journalisation et conservation des versions | Limiter les accès abusifs et l’effet d’un ransomware |
| Gouvernance | Localisation des données, rétention, export et exigences RGPD | Respecter les contraintes contractuelles et réglementaires |
Le déploiement doit suivre les outils de l’entreprise
Pour un parc important, l’installation manuelle est rarement acceptable. Les clients natifs Mac et Windows, sans Java ni middleware, simplifient l’expérience utilisateur et réduisent les dépendances. Vérifiez aussi la possibilité de déployer la solution via MSI Installer, JAMF ou Munki, puis de suivre l’état de protection depuis une console unique. Une solution performante mais difficile à industrialiser crée des angles morts dans la couverture.
Sécurité : protéger la sauvegarde elle-même contre l’attaque
La sauvegarde devient une cible dès qu’un attaquant cherche à empêcher la restauration. L’accès au compte d’administration, les clés de chiffrement, les règles de rétention et les droits de suppression méritent donc la même attention que les données de production. Les organisations touchées par les ransomwares ont été 66 % l’année dernière. Ce chiffre justifie une vérification concrète des mécanismes de résilience.
Chiffrement, identité et séparation des responsabilités
Le chiffrement en transit et au repos est un prérequis, mais il faut comprendre son fonctionnement : qui détient les clés, comment sont-elles protégées et que se passe-t-il en cas de perte d’accès ? Certaines architectures reposent sur un chiffrement symétrique AES-128, sécurisé par des clés publiques et privées de 2048 bits. Au-delà de l’algorithme, la gestion des identités compte. Elle peut inclure une authentification à deux facteurs par SMS ou TOTP, un SSO via Google ou Microsoft, des comptes nominatifs et des droits limités selon les rôles.
La conservation des versions mérite la même attention. Une conservation à vie peut être proposée moyennant des frais supplémentaires. Il faut alors chiffrer ce coût et définir les jeux de données concernés. Pour renforcer la résistance à une suppression malveillante, recherchez aussi des mécanismes qui empêchent la modification ou l’effacement immédiat des copies selon une politique validée.
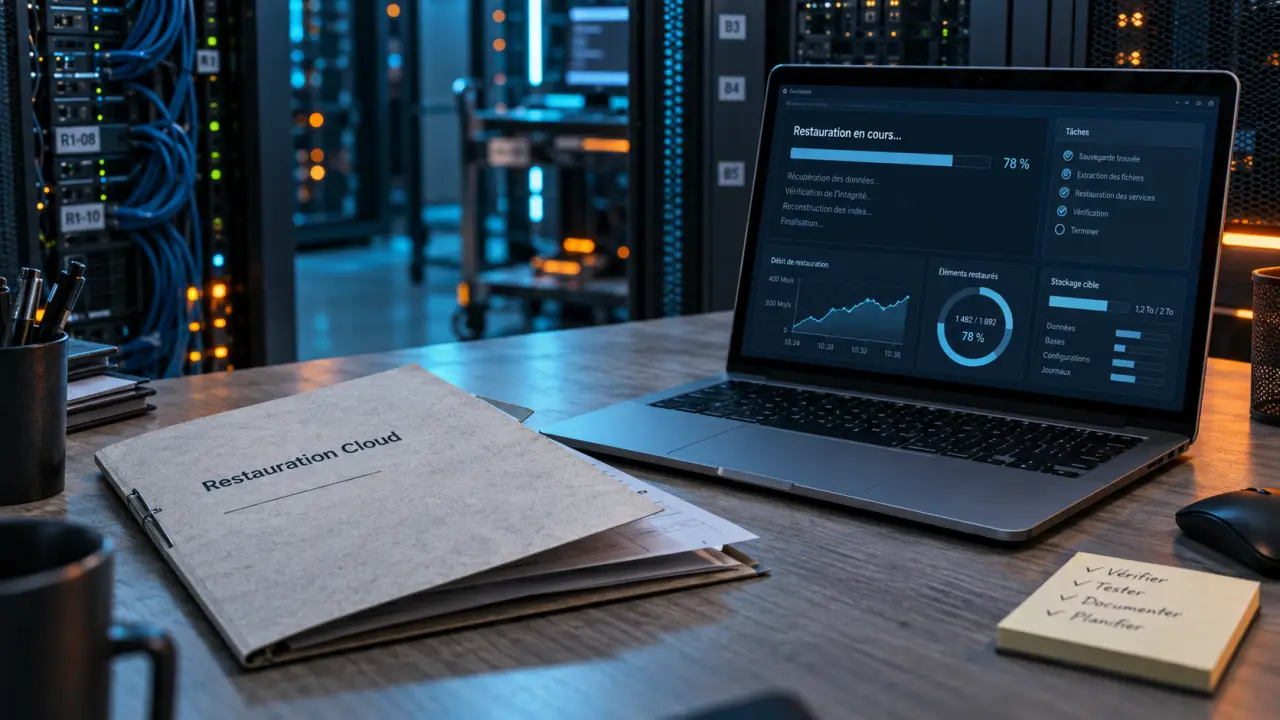
Restauration : le test qui départage les offres cloud backup
La qualité d’une sauvegarde se prouve par une restauration réussie dans un délai compatible avec l’activité. Or 60 % des sauvegardes ne sont pas complètes et 50 % ne parviennent pas à restaurer les données. Ces chiffres montrent qu’un tableau de bord vert ne suffit pas. L’entreprise doit tester régulièrement la récupération d’un fichier, d’un dossier, d’un poste et d’un volume plus important.
Choisir le bon canal de récupération
La restauration web convient à un besoin ponctuel. Certaines offres la limitent à 500 Go par demande. Une application dédiée peut mieux répondre aux restaurations structurées, tandis qu’un disque dur envoyé par courrier réduit le délai de transfert lorsque la connexion réseau devient le principal goulot d’étranglement. Si ce support est proposé gratuitement sous conditions, vérifiez les frais éventuels, les pays couverts et le délai de retour, parfois fixé à 30 jours.
Valider un scénario de reprise avant de signer
Avant de retenir une solution, organisez un test représentatif. Déployez-la sur quelques profils, modifiez des fichiers, supprimez-en certains, puis récupérez une version antérieure avec un compte IT et un compte utilisateur. Mesurez le temps d’intervention, la lisibilité des journaux et le volume réellement récupérable. Demandez aussi les engagements de support, les modalités de facturation mensuelle, annuelle ou bisannuelle, ainsi que les conditions de sortie.
Une solution adaptée est celle dont la capacité, la sécurité et la restauration restent maîtrisables lorsque l’entreprise en dépend réellement. L’évaluation doit donc porter sur le fonctionnement quotidien comme sur la reprise après incident. C’est ce test qui permet de vérifier que la promesse de sauvegarde cloud correspond aux besoins de la DSI.

- Cloud backup Businessafe Enterprise : la capacité ne suffit pas sans restauration testée - 7 octobre 2026
- Optimiser sa stratégie de contenu B2B : 60 % TOFU, 25 % MOFU, 15 % BOFU - 7 octobre 2026
- Formation en management à Lyon : transformez votre expérience en véritable tremplin professionnel - 6 octobre 2026
Articles qui pourraient vous intéresser :
 Box RH : 1 400 intégrations et 4 piliers pour sécuriser vos données sensibles
 Logiciel de comptabilité libérale : 4 critères pour automatiser votre gestion et sécuriser votre 2035
 Progiciel : définition, 4 différences avec le logiciel spécifique et critères de choix
 Infogérance Drupal : éviter le mutualisé, sécuriser Drupal 10 et tenir les pics 24/7