Audit informatique PME : prévenir la panne plutôt que subir l’arrêt d’activité
Publié par : Éloïse Garin-Vidal — Rédactrice spécialisée en tech
Relu, corrigé et validé par : Catherine Blanc — Rédactrice en chef
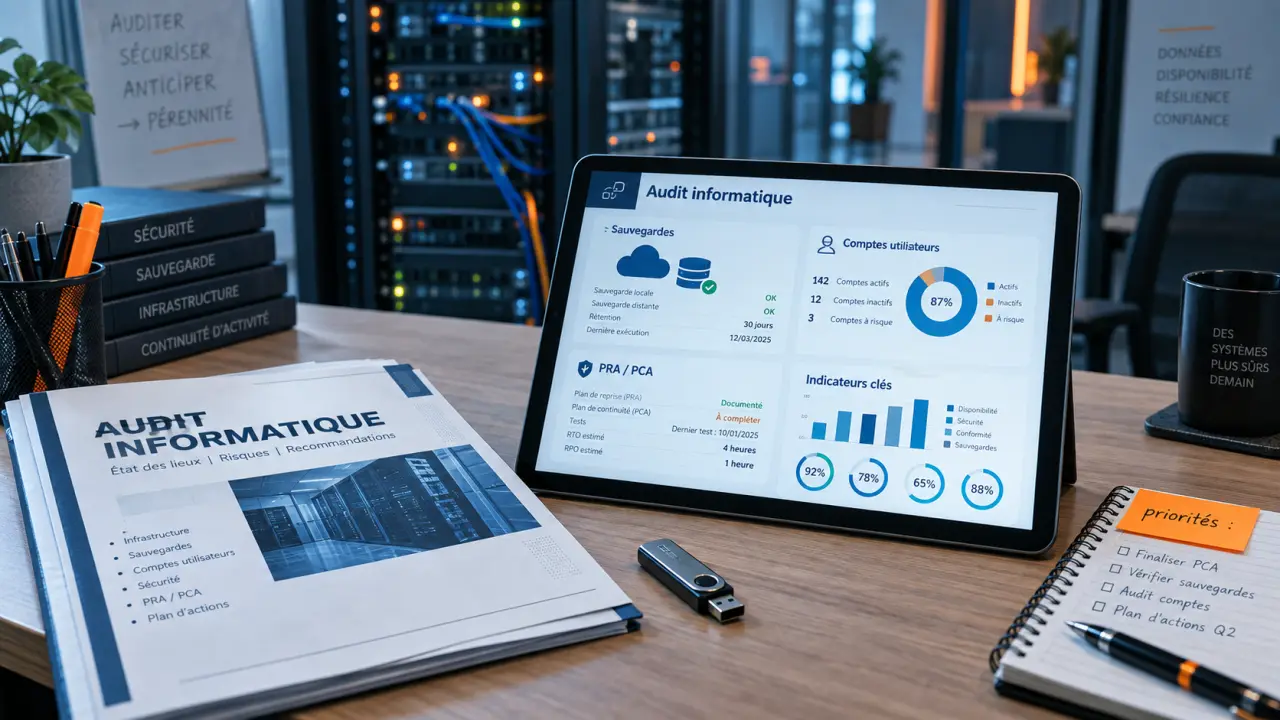
Un audit informatique PME ne consiste pas à relever des défauts techniques pour produire un rapport de plus. Il vérifie, avant l’incident, si le système d’information permet de travailler, de protéger les données et de redémarrer rapidement après une panne ou une attaque. Cette démarche transforme les inquiétudes liées aux sauvegardes, aux accès, aux lenteurs ou au matériel vieillissant en décisions hiérarchisées.
Pourquoi attendre une panne coûte souvent plus cher qu’un audit
Les petites et moyennes entreprises sont des cibles à part entière : 43 % des cyberattaques visent les PME et les ETI. Elles utilisent souvent des outils connectés, traitent des données sensibles et disposent de ressources informatiques limitées. Une faille peut donc rester difficile à détecter et à corriger rapidement.
Testez vos connaissances sur l’audit informatique PME
Le risque ne se limite pas au rançongiciel. Une messagerie compromise, un ancien compte encore actif, une sauvegarde inutilisable ou un serveur saturé peuvent interrompre la facturation, la production ou la relation client. Selon l’IBM Security Report, 80 % des incidents sont liés à des erreurs humaines : mot de passe transmis par e-mail, pièce jointe ouverte trop vite, droits d’accès trop larges ou mise à jour reportée.
L’audit permet aussi d’évaluer l’exposition réglementaire. Lorsque des données personnelles sont traitées, le RGPD impose des mesures adaptées. Des manquements graves peuvent entraîner des sanctions allant jusqu’à 4 % du chiffre d’affaires. Il ne s’agit pas de rechercher une conformité théorique, mais de vérifier que les données, les accès et les procédures sont maîtrisés au regard de l’activité.
Ce qu’un audit informatique PME doit examiner en priorité
Un audit global relie la cybersécurité aux usages quotidiens et aux objectifs de l’entreprise. Un audit de sécurité ciblé se concentre plutôt sur les vulnérabilités, les protections et les comportements à risque. Le périmètre dépend du contexte : incident récent, déménagement, migration vers le cloud, croissance des équipes ou besoin de fiabiliser l’existant.
Sécurité, identités et données sensibles
Le prestataire vérifie notamment la configuration des pare-feu et des antivirus, les mises à jour, le cloisonnement du réseau, les sauvegardes et la capacité à les restaurer. Des tests d’intrusion ou des scans de vulnérabilités peuvent compléter l’analyse pour repérer les portes d’entrée exploitables.
- Les comptes utilisateurs, les comptes génériques et les accès des anciens collaborateurs ;
- L’authentification multifacteur (MFA) et la gestion des identités et des accès (IAM) ;
- Le partage, le stockage et la circulation des données sensibles ;
- La protection de la messagerie, des postes de travail et des accès distants ;
- L’existence d’un plan de reprise d’activité (PRA) et d’un plan de continuité d’activité (PCA).
Performance, architecture et dépenses informatiques
L’audit recherche aussi les lenteurs réseau, les goulots d’étranglement, les équipements en fin de vie et les dépendances à un seul serveur ou à une seule personne. La cartographie des flux montre quelles applications sont critiques et quelles conséquences aurait leur indisponibilité. L’examen des licences, des contrats et des services cloud peut révéler des doublons ou des dépenses mal dimensionnées.
Cette cartographie permet de repérer les points de fragilité qui se sont accumulés au fil des ajouts : un compte administrateur unique, une connexion internet sans solution de secours ou un logiciel métier mal documenté. Elle montre aussi les dépendances entre les applications, les équipements et les utilisateurs. L’entreprise peut alors renforcer les éléments les plus exposés sans devoir refaire toute son informatique.
Un déroulement en trois temps, sans bloquer les équipes
Un audit sérieux commence par un cadrage des enjeux métier. L’auditeur doit identifier ce qui ne peut pas s’arrêter : caisse, ERP, accès aux dossiers clients, outils de production ou téléphonie. Cette étape évite d’appliquer une grille standard sans lien avec les priorités de la PME.
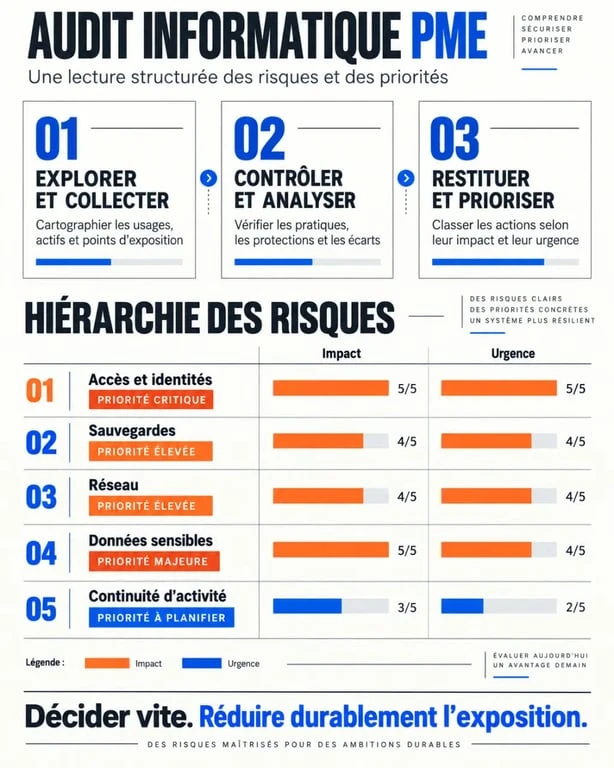
- Explorer et collecter. L’auditeur réalise l’inventaire des équipements, des applications, des sites, des utilisateurs et des fournisseurs. Il mène aussi des entretiens ciblés avec la direction, les équipes et le référent informatique. L’intervention sur le terrain peut représenter 2 à 3 jours sur site.
- Contrôler et analyser. Cette phase porte sur l’infrastructure, les accès, les configurations, les journaux disponibles et les procédures. Les tests intrusifs sont planifiés en dehors des heures de production lorsque la situation l’exige.
- Restituer et prioriser. Le rapport ne doit pas se limiter à une liste de failles. Il précise les risques, leurs impacts sur l’activité, les correctifs recommandés, les responsables et l’ordre de mise en œuvre, avec un budget associé.
Sur un format courant, le délai entre la première exploration et la remise du rapport est d’environ 8 jours calendaires. Les entretiens restent courts et planifiés, afin de limiter l’impact sur l’activité quotidienne. Un livrable détaillé, parfois long de plus de 30 pages, est utile s’il débouche sur une feuille de route compréhensible par la direction et exploitable par les équipes.
Quel budget prévoir et comment comparer les propositions
Le prix dépend du nombre de sites, de postes, de serveurs et d’applications, mais aussi des accès cloud et du niveau de profondeur attendu. Un audit informatique pour PME peut démarrer à partir de 2 000 € HT. Ce montant ne suffit toutefois pas à comparer les offres. Une prestation très limitée peut exclure les sauvegardes, le réseau ou les entretiens et répondre à un besoin plus étroit.
| Point à comparer | Ce qu’il faut obtenir |
|---|---|
| Périmètre | Les sites, équipements, services cloud, logiciels, données et utilisateurs clairement listés. |
| Méthode | Les entretiens, analyses techniques, contrôles de sécurité et conditions de réalisation des tests. |
| Livrable | Des risques classés, des actions chiffrées, un calendrier et des critères de réussite. |
| Accompagnement | Une restitution à la direction et la possibilité de suivre la correction des écarts. |
Un échange de 15 minutes suffit souvent à présenter l’organisation, les difficultés connues et les impératifs métier, puis à obtenir un devis adapté. Demandez ce qui est inclus, ce qui ne l’est pas et si le prestataire reste disponible après la restitution. La valeur de l’audit se mesure dans les décisions prises ensuite, pas dans la seule remise du document.
Faire de l’audit un rendez-vous de gestion des risques
Une PME a intérêt à prévoir un audit global chaque année, de préférence avant un changement majeur : ouverture d’un site, déploiement d’un outil métier, externalisation, fusion ou renouvellement du parc. Dans les secteurs juridique, de la santé ou de la finance, ainsi que dans les entreprises qui traitent beaucoup de données personnelles, un contrôle de sécurité trimestriel apporte une surveillance complémentaire.
Préparer les informations qui accélèrent le diagnostic
La préparation ne demande pas une documentation parfaite. Rassemblez les coordonnées des prestataires, la liste des outils métier, les principaux contrats, les schémas réseau disponibles, l’inventaire des postes et des serveurs ainsi que les règles de gestion des comptes. Signalez aussi les incidents passés, même lorsqu’ils ont été résolus. Ils peuvent révéler une fragilité qui n’apparaît pas dans le fonctionnement habituel.
Choisissez un interlocuteur capable d’expliquer les constats sans se réfugier derrière le jargon, puis de distinguer l’urgent de l’important. Des référentiels tels qu’ITIL, COBIT ou ISO 27001 peuvent structurer la démarche, mais ils ne remplacent pas une analyse adaptée à l’entreprise. Un bon audit informatique PME fournit une trajectoire réaliste : sécuriser d’abord ce qui peut interrompre l’activité, consolider ensuite l’infrastructure et faire progresser les pratiques des équipes.

- Audit informatique PME : prévenir la panne plutôt que subir l’arrêt d’activité - 27 septembre 2026
- Le management RH relie stratégie, compétences et conditions de travail - 26 septembre 2026
- Marketing et communication : le marketing fixe la stratégie, la communication la rend visible - 25 septembre 2026
Articles qui pourraient vous intéresser :
 Gestion de parc informatique : comment automatiser l’inventaire, sécuriser les accès et optimiser vos coûts ?
 Logiciel de comptabilité libérale : 4 critères pour automatiser votre gestion et sécuriser votre 2035
 Gestion des congés Nibelis : automatisez vos absences et fiabilisez votre paie
 Agence maintenance WordPress : sécurité, support 7j/7 et forfaits clairs pour WordPress et WooCommerce