Externalisation des sauvegardes informatiques : une copie distante ne suffit pas à garantir la reprise
Publié par : Éloïse Garin-Vidal — Rédactrice spécialisée en tech
L’externalisation des sauvegardes informatiques consiste à conserver des copies de vos données hors de vos locaux, sur une infrastructure distante. Elle réduit les conséquences d’une panne, d’un sinistre ou d’une cyberattaque, à condition que les copies restent protégées et réellement restaurables. Le critère décisif n’est donc pas seulement l’endroit où sont stockées vos données, mais votre capacité à les récupérer dans un délai compatible avec l’activité.
Sortir les sauvegardes des locaux, sans confondre stockage et protection
Une sauvegarde externalisée copie les données de l’entreprise vers un site distant ou un datacenter, généralement par une connexion réseau sécurisée. Elle peut couvrir des fichiers, des bases de données, des machines virtuelles ou des serveurs complets. Le périmètre dépend de la solution et du contrat : externaliser un dossier partagé ne signifie pas que toute l’infrastructure est protégée.
Le terme cloud désigne un mode de fourniture de ressources informatiques ; hors site décrit leur éloignement physique. Une sauvegarde cloud peut donc être externalisée, mais un simple espace de stockage en ligne n’offre pas nécessairement les fonctions de sauvegarde attendues : historique, rétention, supervision et restauration cohérente des applications.
La synchronisation n’est pas non plus une sauvegarde à elle seule. Elle peut propager une suppression ou des fichiers chiffrés par un ransomware. La réplication améliore la disponibilité, tandis que l’archivage répond plutôt à un besoin de conservation durable. La sauvegarde doit permettre de revenir à un état antérieur exploitable.
Cette séparation est particulièrement utile pour une PME dont le serveur et le disque de sauvegarde se trouvent dans le même bureau. En cas de vol, d’incendie ou d’inondation, les deux peuvent disparaître simultanément. Une copie distante évite cette dépendance à un seul lieu, sans supprimer tous les autres risques.
Définir la reprise attendue avant de choisir une solution
Commencez par identifier les services dont l’arrêt bloque réellement l’entreprise : facturation, gestion commerciale, production, messagerie ou dossiers clients. Leur importance détermine la fréquence des sauvegardes, leur durée de conservation et l’ordre de restauration. Toutes les données n’exigent pas le même niveau de service.
Traduire les besoins métier en objectifs mesurables
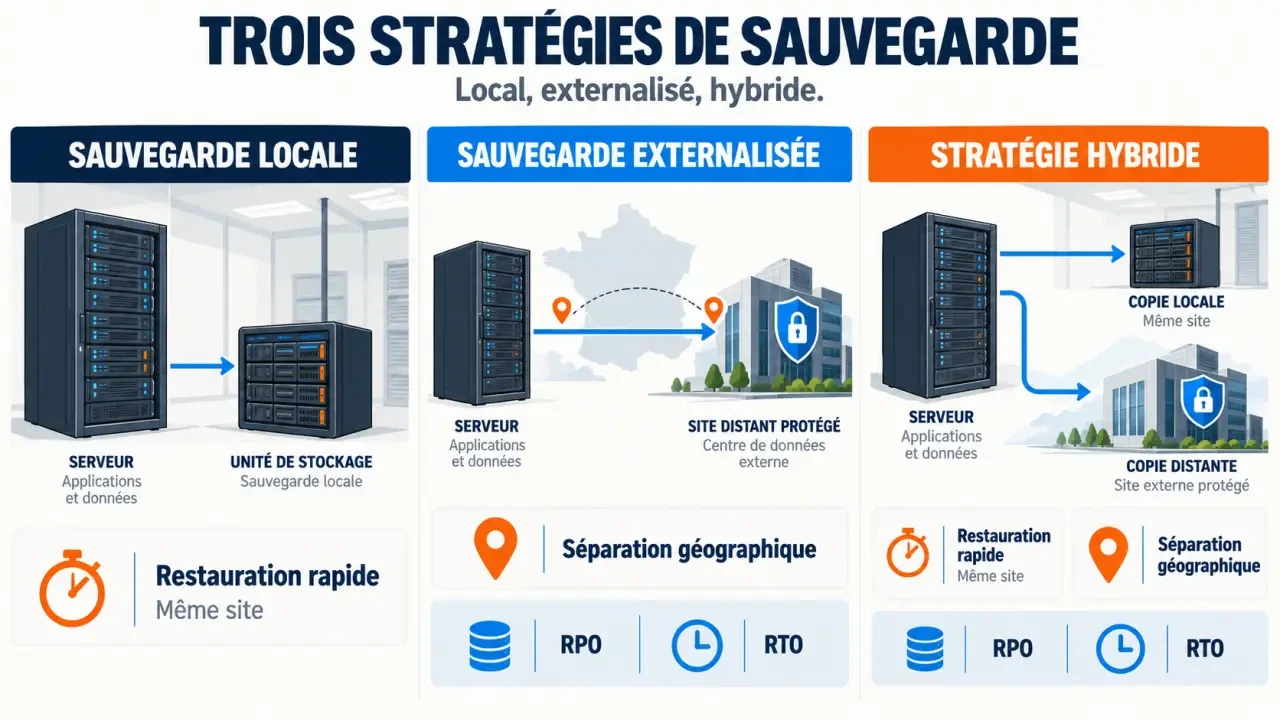
Deux indicateurs structurent cette réflexion. Le RPO correspond à la perte de données maximale acceptable, exprimée en durée. Le RTO désigne le délai cible pour rétablir le service. Une sauvegarde quotidienne peut être insuffisante si perdre les opérations d’une journée est inacceptable. Inversement, sauvegarder très fréquemment ne garantit pas une remise en service rapide.
La restauration dépend aussi du volume à récupérer, du débit disponible, de la disponibilité d’un serveur de remplacement et du travail de configuration. Demandez donc une estimation portant sur votre environnement, plutôt qu’une promesse générale de « restauration rapide ». Récupérer un fichier et reconstruire un serveur complet sont deux opérations très différentes.
Prévoir un scénario de reprise réaliste
Imaginez une entreprise dont le serveur de gestion devient inutilisable. Il faut identifier une copie saine, disposer d’un environnement d’accueil, restaurer l’application et vérifier son fonctionnement avant de rouvrir les accès. Si le prestataire ne fournit que les fichiers, la réinstallation et la remise en production peuvent rester à votre charge.
La sauvegarde agit comme un miroir différé de votre organisation : elle révèle ce que vous avez choisi de protéger, mais aussi vos angles morts. Lors d’un exercice, demandez à un collaborateur de reprendre une tâche complète, par exemple retrouver un devis, l’ouvrir dans le bon logiciel et le transmettre. Ce test du parcours de travail peut révéler une pièce manquante qu’un simple contrôle des fichiers n’aurait pas détectée : droits d’accès, modèle de document ou configuration applicative.
Construire une chaîne de sauvegarde résistante aux incidents
Le fonctionnement repose généralement sur un logiciel ou un agent qui sélectionne les données, exécute les tâches planifiées et les transfère vers l’infrastructure distante. Après une première copie, une sauvegarde incrémentielle peut ne transférer que les modifications, ce qui limite les volumes échangés. La méthode doit toutefois être compatible avec les applications et permettre une restauration cohérente.
L’automatisation réduit les oublis, mais elle ne remplace pas la surveillance. Une tâche peut échouer faute de connexion, de capacité ou d’autorisation. Les alertes doivent parvenir à une personne identifiée, avec une procédure de correction. Une console centralisée facilite le suivi, sans constituer à elle seule une preuve de récupérabilité.
- Chiffrement : vérifier la protection pendant le transfert et au stockage, ainsi que la gestion des clés.
- Accès séparés : éviter qu’un compte administrateur compromis puisse supprimer toutes les copies.
- Rétention : conserver plusieurs versions pour retrouver un état antérieur à un incident découvert tardivement.
- Protection contre l’effacement : examiner les possibilités d’immutabilité ou de copie déconnectée, selon les risques.
- Tests : restaurer régulièrement des fichiers et des services représentatifs.
Face à un ransomware, l’éloignement géographique ne suffit pas si l’attaquant peut atteindre les sauvegardes avec les mêmes identifiants. Une copie protégée contre la modification ou la suppression renforce la défense. Elle ne dispense ni de sécuriser le système d’information ni de vérifier la propreté des données avant restauration.
Associer local et distant selon les contraintes de l’entreprise
Une stratégie hybride combine souvent les avantages des deux approches : une copie locale pour certaines restaurations courantes et une copie externalisée pour survivre à la perte du site. Elle demande néanmoins une supervision cohérente et une séparation suffisante des accès pour éviter qu’un incident touche l’ensemble.
| Approche | Atout principal | Vigilance essentielle |
|---|---|---|
| Sauvegarde locale | Récupération possible sur le réseau interne, sans téléchargement distant | Exposition au sinistre local et aux compromissions du réseau |
| Sauvegarde externalisée | Conservation d’une copie hors des locaux | Délais de récupération, connexion et conditions du prestataire |
| Stratégie hybride | Complémentarité entre proximité et séparation géographique | Gestion des versions, des accès et des tests sur les deux environnements |
Pour une TPE, une prestation administrée peut simplifier le suivi quotidien, à condition de clarifier qui traite les alertes. Une entreprise multisite cherchera aussi à centraliser la visibilité sur ses sauvegardes et à éviter de saturer les connexions des agences. Dans un secteur réglementé, les exigences de confidentialité, d’hébergement et de conservation doivent guider le choix.
Le budget doit intégrer davantage que le stockage : licences, supervision, assistance, transferts, opérations de restauration et récupération des données en fin de contrat. L’externalisation peut alléger la gestion interne, mais elle ne garantit pas automatiquement une baisse des coûts.
Choisir un prestataire sur des engagements vérifiables
Un datacenter sécurisé, une alimentation redondée et une protection anti-incendie sont des éléments utiles. Ils ne prouvent toutefois pas que votre sauvegarde sera complète ou restaurée à temps. Demandez des engagements portant sur le service effectivement acheté, avec des responsabilités clairement réparties entre votre équipe et le prestataire.
- Périmètre : applications couvertes, exclusions, fréquence, historique et durée de rétention.
- Reprise : modalités de restauration, assistance disponible, délais cibles et tests prévus.
- Sécurité : authentification renforcée, séparation des accès, chiffrement et journalisation.
- Hébergement : localisation des copies et répliques, sous-traitants et conditions d’accès.
- Réversibilité : formats de restitution, délais, frais et suppression des copies après résiliation.
Une certification ISO 27001 constitue un indicateur de management de la sécurité ; vérifiez son périmètre plutôt que de la considérer comme une garantie absolue. De même, l’hébergement en France ne suffit pas à assurer la conformité au RGPD. Le contrat de sous-traitance, les éventuels transferts et les mesures de protection doivent être examinés.
Avant de signer, demandez une démonstration de restauration sur un périmètre représentatif. Vous pourrez ainsi vérifier ce qui est récupéré, par qui et dans quelles conditions. Une externalisation réussie repose sur cette capacité démontrée à reprendre l’activité, pas uniquement sur la confirmation qu’une copie a bien été envoyée.
- Externalisation des sauvegardes informatiques : une copie distante ne suffit pas à garantir la reprise - 29 octobre 2026
- Agence marketing digital à Vannes : comparez les preuves, pas seulement les devis - 28 octobre 2026
- 5 étapes pour valider votre marché, financer et immatriculer votre entreprise - 27 octobre 2026
Articles qui pourraient vous intéresser :
 Gestion de parc informatique : comment automatiser l’inventaire, sécuriser les accès et optimiser vos coûts ?
 Logiciel de comptabilité pour entreprise individuelle : 4 erreurs qui faussent votre liasse fiscale
 ERP pour agence de communication en France : projet, marge et CRM avant de migrer
 Agence maintenance WordPress : sécurité, support 7j/7 et forfaits clairs pour WordPress et WooCommerce