Société d’infogérance informatique : ce que votre contrat doit vraiment couvrir
Publié par : Éloïse Garin-Vidal — Rédactrice spécialisée en tech
Externaliser son informatique peut libérer du temps, sécuriser les usages et éviter que chaque incident ne devienne une urgence pour les équipes. Mais une société d’infogérance informatique ne se choisit pas sur une promesse générale de « support réactif ». Le périmètre couvert, les engagements de service et l’organisation quotidienne déterminent la qualité de la collaboration.
Ce qu’une société d’infogérance prend réellement en charge
L’infogérance consiste à confier à un prestataire tout ou partie de la gestion opérationnelle du système d’information. Selon les besoins, l’entreprise conserve une équipe informatique interne ou s’appuie sur une DSI externalisée pour piloter ses décisions techniques. L’objectif est de maintenir un environnement de travail disponible, sécurisé et cohérent, pas seulement de réparer les pannes lorsqu’elles surviennent.
Du poste de travail au réseau
Le périmètre peut inclure les ordinateurs, les comptes utilisateurs, les imprimantes, la téléphonie, les logiciels, les accès distants, le Wi-Fi, les équipements réseau et les serveurs. Une prise en charge globale comprend aussi la gestion des mises à jour, des droits d’accès et du matériel lors de l’arrivée ou du départ d’un collaborateur. Cette organisation est particulièrement utile pour une PME qui ne dispose pas d’un technicien dédié à temps plein.
Maintenance, support et pilotage : trois missions distinctes
La maintenance informatique traite les dysfonctionnements et les opérations préventives sur les équipements. Le support utilisateurs répond aux demandes quotidiennes via un service desk : accès bloqué, poste lent, problème de messagerie ou incident sur un logiciel. L’infogérance ajoute une dimension de pilotage avec la supervision du parc, le suivi des alertes, les recommandations d’évolution et le reporting. Confondre ces niveaux conduit souvent à sous-estimer le besoin réel.
- Support ponctuel : intervention à la demande, adaptée à un besoin isolé.
- Support récurrent : assistance organisée et connue des utilisateurs au quotidien.
- Infogérance : gestion continue, supervision et prévention à l’échelle du parc.
- DSI externalisée : accompagnement stratégique sur les priorités, les budgets et les risques IT.
Les engagements à vérifier avant de signer
Un contrat utile traduit les promesses commerciales en règles concrètes. Il doit définir ce qui déclenche une intervention, qui contacte le support, comment les incidents sont classés et ce qui se passe lorsqu’un problème dépasse le périmètre habituel. Des formulations comme « assistance illimitée » restent insuffisantes sans conditions de fonctionnement précises.
| Point à clarifier | Ce qu’il faut obtenir | Risque si le point reste flou |
|---|---|---|
| Périmètre couvert | Liste des sites, postes, serveurs, applications et équipements inclus | Facturation imprévue ou renvoi de responsabilité |
| Niveaux de service | Délais de prise en charge et de résolution selon la criticité | Incident bloquant traité comme une simple demande |
| Modalités d’intervention | Règles pour l’assistance à distance et les déplacements sur site | Attente prolongée lorsqu’une présence physique est nécessaire |
| Sauvegardes | Fréquence, conservation, restauration et responsabilités de contrôle | Données sauvegardées, mais impossibles à restaurer à temps |
| Hors périmètre | Tarifs, validation et procédure pour les demandes exceptionnelles | Budget difficile à maîtriser |
Mesurer la réactivité selon la gravité, pas selon un slogan
Un bon accord distingue au minimum une demande de confort d’un incident qui empêche plusieurs collaborateurs de travailler. Le délai de prise en charge n’est pas le délai de résolution : il indique quand le prestataire commence à traiter le ticket. Demandez aussi les horaires de couverture, le canal d’escalade en cas d’arrêt d’activité et la personne responsable du suivi. Cette précision est plus utile qu’une promesse de réponse « rapide ».
Sécurité et continuité : passer de la réaction à la prévention
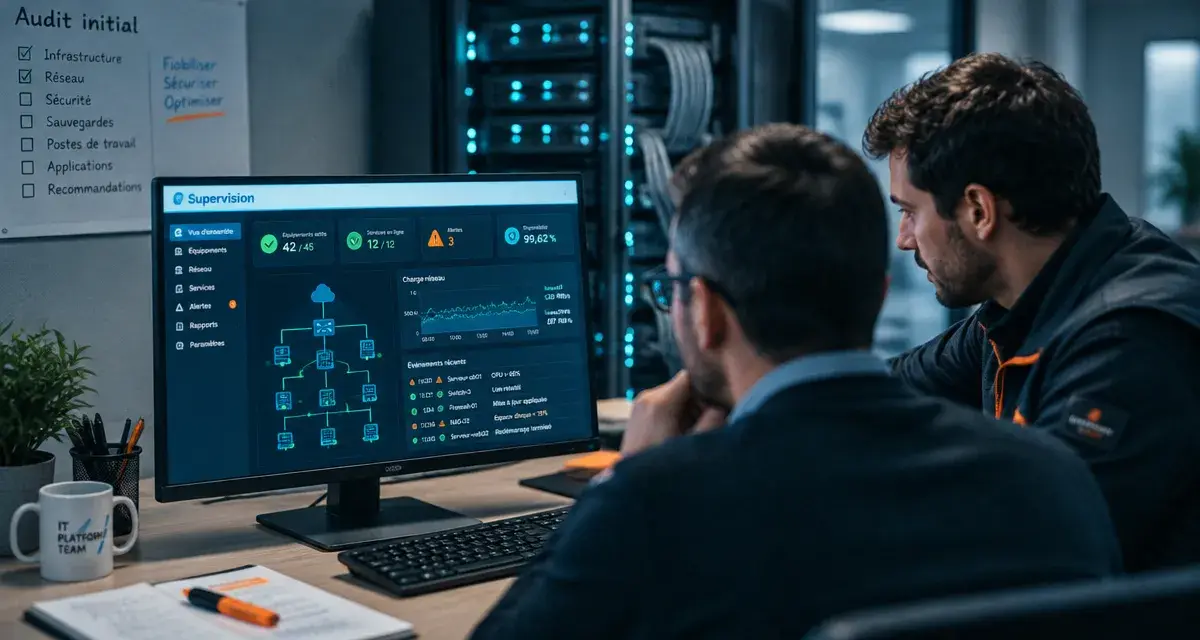
La valeur d’une infogérance se révèle souvent avant que l’incident soit visible. La supervision proactive surveille l’état des postes, des serveurs, des connexions et des services critiques pour repérer une saturation, un échec de sauvegarde ou un équipement défaillant. Elle ne supprime pas tous les incidents, mais elle réduit les surprises et améliore la capacité à intervenir avant une interruption.
Sauvegarder ne suffit pas : il faut pouvoir restaurer
La sauvegarde protège contre la suppression accidentelle, une panne matérielle, une erreur de manipulation ou une attaque. Sa valeur dépend toutefois de la restauration. Une société d’infogérance doit préciser les données couvertes, l’emplacement des copies, les durées de conservation et la méthode de vérification. Tester régulièrement une restauration sur un échantillon pertinent permet de vérifier que les données sont exploitables, et pas seulement déclarées comme sauvegardées.
Un système d’information fonctionne comme un ensemble interdépendant : un compte utilisateur mal protégé peut affecter la messagerie, une connexion instable peut perturber un logiciel hébergé et une mise à jour reportée peut fragiliser un poste pourtant récent. Cette organisation explique l’utilité d’un inventaire des actifs, d’une cartographie des accès et d’une documentation des dépendances. Ces éléments aident le prestataire à identifier l’origine d’un problème au lieu de multiplier les interventions isolées.
Les contrôles qui doivent faire partie du service
La sécurité des réseaux informatiques repose sur des actions récurrentes : mises à jour, protection des accès, gestion des firewalls, contrôle des droits et traitement des alertes. Il faut aussi savoir qui valide les changements sensibles, comment sont gérés les comptes administrateurs et quel accompagnement est prévu face aux tentatives d’hameçonnage. La technologie compte, mais les usages et les procédures conditionnent aussi le niveau de protection.
Choisir un partenaire adapté à votre organisation
La meilleure offre n’est pas nécessairement la plus large. Une entreprise mono-site avec peu d’applications métier n’a pas le même besoin qu’une PME multi-sites, qu’une structure soumise à des contraintes réglementaires ou qu’une organisation équipée de serveurs locaux et de services cloud. Le prestataire doit d’abord comprendre les activités réellement dépendantes de l’informatique et les priorités de l’entreprise.
Un audit initial pour construire un périmètre réaliste
Avant la bascule, un audit d’infrastructure permet d’identifier les équipements, les versions logicielles, les accès, les sauvegardes, les contrats existants et les vulnérabilités prioritaires. Il sert aussi à repérer les zones peu documentées : ancien serveur, logiciel métier sans référent, connexion secondaire ou matériel non inventorié. Cette étape évite de signer un périmètre théorique qui ne correspond pas au terrain.
Les signaux d’une relation saine au quotidien
Privilégiez une société capable de désigner un interlocuteur unique ou un technicien référent, tout en donnant accès à une équipe support dédiée. Les comptes rendus doivent être compréhensibles : incidents récurrents, actions préventives menées, état des sauvegardes, recommandations et décisions attendues de votre part. Cette transparence fait de l’infogérance un outil de gouvernance, plutôt qu’un simple guichet de dépannage.
Pour comparer plusieurs prestataires, soumettez-leur le même scénario : un collaborateur ne peut plus accéder à ses outils, un serveur montre des signes de saturation et une sauvegarde échoue. Observez les questions posées, les responsabilités annoncées et les étapes proposées. La qualité du diagnostic, la clarté des exclusions et la capacité à prioriser donnent des indications concrètes sur la maturité du prestataire.
Préparer une externalisation sans désorganiser les équipes
Une transition réussie repose sur une mise en place progressive. Le prestataire recueille les accès nécessaires, consolide l’inventaire, définit les contacts autorisés et organise la reprise des tickets en cours. Les utilisateurs doivent savoir quand utiliser le service desk, quelles informations transmettre et comment signaler une urgence. Une communication simple limite les sollicitations dispersées par téléphone ou par messagerie personnelle.
Enfin, prévoyez des points de pilotage réguliers avec la direction, le responsable informatique ou l’office manager. Ils servent à suivre les incidents, arbitrer les évolutions du parc, anticiper les renouvellements et maîtriser les dépenses. Une société d’infogérance informatique devient alors un partenaire opérationnel : elle stabilise le quotidien et donne à l’entreprise une vision plus claire de ses priorités numériques.

Articles qui pourraient vous intéresser :
 Solution de sauvegarde entreprise : comment éviter la paralysie de votre activité en cas de sinistre
 Réussir son projet ERP : pourquoi le choix de l’intégrateur est plus critique que le logiciel
 Gestion de parc informatique : pourquoi l’inventaire manuel compromet votre cybersécurité
 Entreprise de maintenance informatique : dépannage, cybersécurité, sauvegardes et 4 à 36 heures ouvrables