Conseil informatique PME : 5 leviers pour sécuriser vos données et optimiser vos coûts
Pour de nombreux dirigeants de PME, l’informatique représente un centre de coûts complexe et imprévisible. Pourtant, un système d’information (SI) mal maîtrisé freine la productivité et multiplie les risques cyber. Recourir à un conseil informatique ne consiste pas à réparer des pannes, mais à transformer votre infrastructure en un levier de performance durable.
Pourquoi une PME a-t-elle besoin d’un conseil informatique ?
L’informatique d’une PME subit souvent une croissance non planifiée : ajout de serveurs, accumulation de licences SaaS et multiplication des accès distants sans politique de sécurité unifiée. Cette dette technique pèse sur le quotidien. Une étude révèle que les collaborateurs perdent en moyenne deux semaines par an en raison de problèmes informatiques récurrents. Le conseil informatique brise ce cycle en apportant une vision d’ensemble, indépendante des discours commerciaux des revendeurs.
Identifier les angles morts du système d’information
Un regard extérieur objective des failles invisibles en interne. Qu’il s’agisse de sauvegardes non restaurables, de comptes d’anciens collaborateurs actifs ou de règles de pare-feu obsolètes depuis trois ans, ces vulnérabilités constituent des risques majeurs. L’audit initial identifie ces points de défaillance avant qu’ils ne se transforment en incident critique.
Les bénéfices concrets d’un audit SI pour votre organisation
Le conseil informatique traduit la complexité technique en décisions business. En structurant votre parc, vous gagnez sur trois fronts :
La sécurité réduit l’exposition aux rançongiciels, qui touchent de plus en plus les PME. La maîtrise budgétaire permet d’optimiser les licences logicielles souvent surdimensionnées, comme lorsque 80 % des collaborateurs n’utilisent que la bureautique de base. Enfin, la conformité assure un alignement avec les exigences du RGPD et les directives NIS 2 pour renforcer la confiance de vos clients.
La gestion fine des licences et des coûts
Il est courant de constater des surcoûts sur les abonnements cloud. En analysant les usages réels, un consultant réalloue les ressources et supprime les licences inutilisées. Sur une base de 50 utilisateurs, une rationalisation menée sur 12 mois génère des économies substantielles qui financent directement les projets de modernisation.
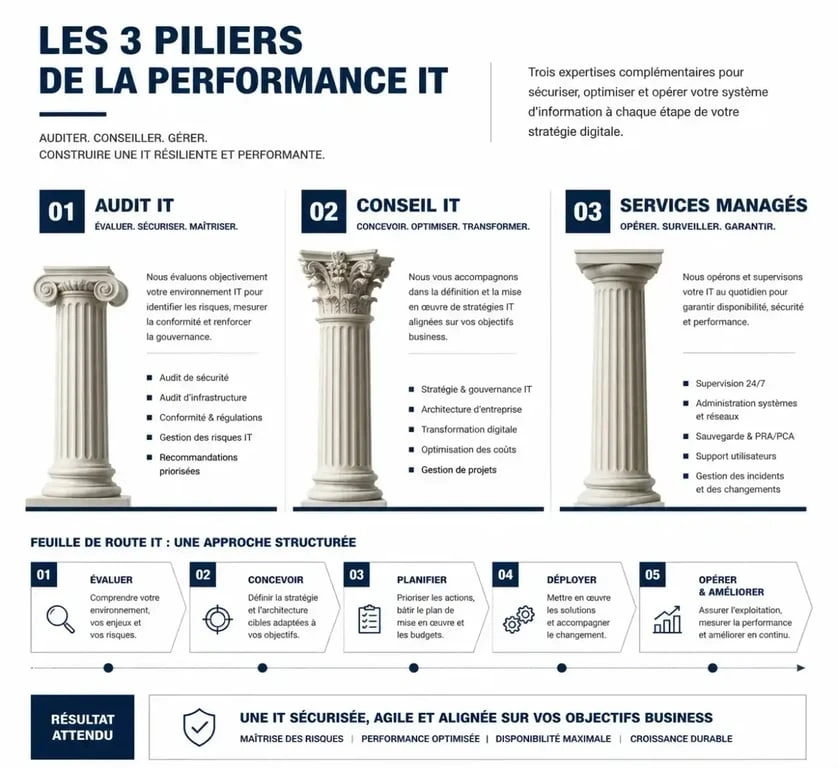
Méthodologie d’intervention : de l’audit au plan d’actions
Une démarche de conseil réussie ne se limite pas à un rapport inexploitable. Elle suit un processus structuré, généralement étalé sur 3 à 8 jours, pour garantir une mise en œuvre concrète.
L’inventaire exhaustif recense les équipements, les services cloud et les flux réseau. L’analyse des risques hiérarchise les vulnérabilités selon leur probabilité et leur impact métier. Enfin, le plan d’actions priorisé définit une feuille de route claire, réaliste et budgétée.
Dans ce processus, le consultant agit comme un expert qui réduit la complexité accumulée. Il affine l’infrastructure en supprimant les doublons logiciels, en purgeant les accès inutiles et en resserrant les flux réseaux. Le système d’information retrouve ainsi une agilité et une lisibilité nécessaires au pilotage de l’entreprise.
Conseil, audit, infogérance : comment s’y retrouver ?
Il est fréquent de confondre les différentes formes d’accompagnement. Comprendre ces nuances est nécessaire pour choisir le bon prestataire.
| Type d’intervention | Objectif principal | Livrable clé |
|---|---|---|
| Audit informatique | Diagnostic de l’existant | Rapport de vulnérabilités |
| Conseil SI | Stratégie et choix technologiques | Plan d’actions priorisé |
| Infogérance | Maintien en conditions opérationnelles | Disponibilité et support |
L’audit et le conseil précèdent généralement l’infogérance. Ils définissent les fondations saines sur lesquelles une maintenance efficace pourra ensuite être assurée. Faire appel à un prestataire pour de l’infogérance sans avoir au préalable audité le SI, c’est maintenir des failles de sécurité existantes.
Critères pour choisir un prestataire indépendant
Le choix d’un partenaire est une décision stratégique. Pour une PME, la priorité est l’indépendance. Un conseil informatique de qualité n’est pas lié à la revente exclusive d’une marque de matériel ou d’un éditeur logiciel. Cherchez des preuves d’expertise : demandez des exemples de cas d’usage, vérifiez la compréhension des enjeux de conformité actuels, comme le Panorama ANSSI 2025, et assurez-vous que le prestataire parle le langage métier du dirigeant.
La proximité géographique ou relationnelle joue également un rôle dans la réactivité. Un bon conseiller intervient rapidement, comprend les spécificités de votre secteur d’activité et s’adapte à votre taille, que vous ayez 20 ou 300 collaborateurs.

- Conseil informatique PME : 5 leviers pour sécuriser vos données et optimiser vos coûts - 21 septembre 2026
- Externalisation de la gestion administrative : le contrat compte plus que le prestataire - 20 septembre 2026
- Cadres seniors en consulting : le piège du tarif qui décrédibilise votre expertise - 19 septembre 2026
Articles qui pourraient vous intéresser :
 ERP agence de communication : 30% de rentabilité en plus en centralisant vos flux
 Logiciel de rétroplanning : 3 critères pour sécuriser vos délais et éviter les retards
 Entreprise de maintenance informatique : dépannage, cybersécurité, sauvegardes et 4 à 36 heures ouvrables
 Une agence de maintenance WordPress sécurise, restaure et fait évoluer votre site