Un audit informatique à Paris transforme les failles du SI en plan d’action priorisé
Publié par : Éloïse Garin-Vidal — Rédactrice spécialisée en tech
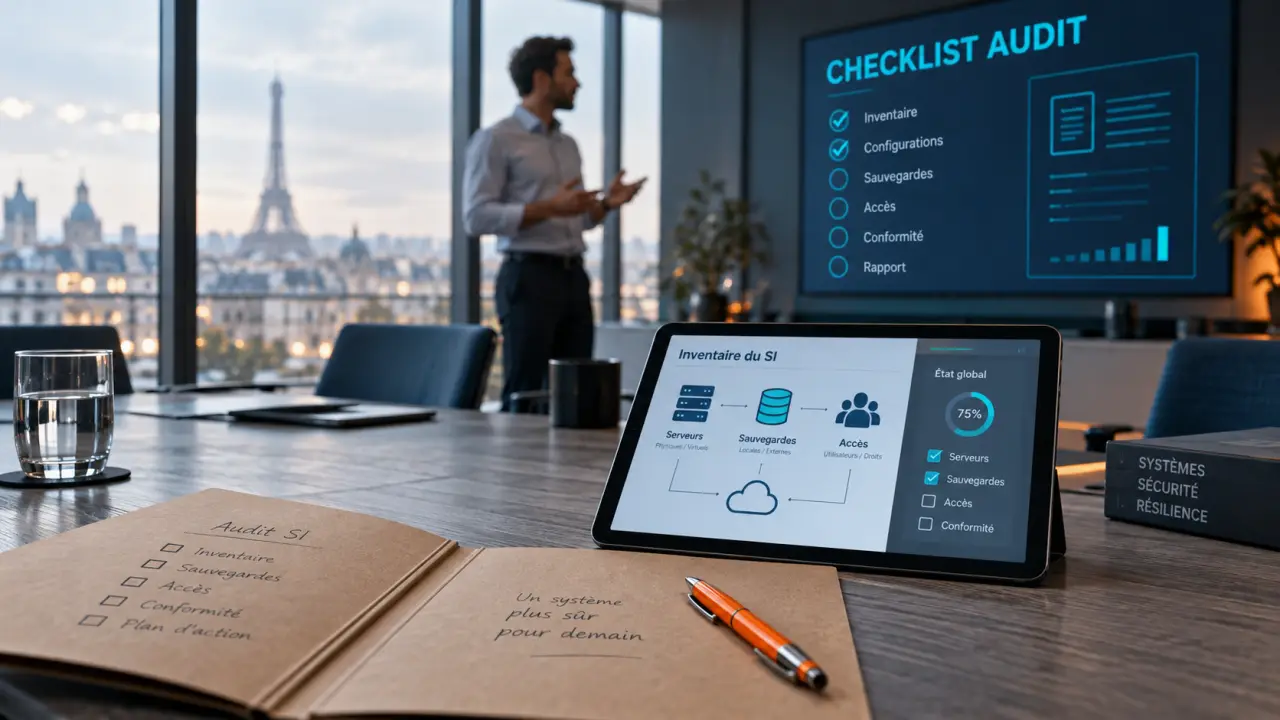
Un audit informatique à Paris donne à l’entreprise une vision exploitable de son système d’information : ce qui fonctionne, ce qui fragilise la sécurité, ce qui ralentit les équipes et ce qu’il faut corriger en priorité. Pour une PME, une ETI ou un établissement public ou privé, l’objectif est de sécuriser les données et la continuité d’activité avec un plan d’action réaliste.
Ce qu’un audit informatique révèle réellement
Un système d’information évolue souvent par ajouts successifs : nouveaux logiciels, postes renouvelés partiellement, accès créés pour des prestataires, stockage déplacé vers le cloud ou télétravail installé sans remise à plat globale. Cette accumulation peut masquer des équipements obsolètes, des droits d’accès trop larges, des sauvegardes insuffisamment vérifiées ou des applications devenues critiques sans que leur importance ait été formalisée.
L’audit apporte une lecture objective de l’infrastructure et de son adéquation avec les besoins métier. Il permet d’identifier les vulnérabilités informatiques, les points de défaillance, les risques liés aux données cruciales, les écarts de performance et les difficultés d’exploitation. Il est particulièrement pertinent avant une migration, un projet applicatif, une mise en conformité, une réorganisation ou après un incident de sécurité.
De la panne isolée au risque opérationnel
Un serveur ancien, un switch mal configuré ou une licence non suivie ne sont pas seulement des sujets techniques. Ils peuvent provoquer une indisponibilité, empêcher l’accès à une application métier ou compliquer le rétablissement après un incident. L’auditeur relie donc chaque constat à ses conséquences concrètes : confidentialité, intégrité, disponibilité, traçabilité et capacité de l’entreprise à maintenir ses activités.
Un périmètre qui couvre infrastructure, applications et usages
Un audit informatique efficace ne se limite pas à scanner un réseau. Son périmètre est défini lors d’un cadrage initial selon les priorités de l’organisation, ses sites, son mode d’hébergement et la sensibilité de ses données. L’objectif est de cartographier les dépendances critiques et les éléments qui influencent réellement l’activité.
- Les serveurs, ordinateurs, périphériques, routeurs, switches et équipements réseau ;
- Les solutions de stockage, de sauvegarde et les modalités de restauration ;
- Les systèmes d’exploitation, mises à jour, configurations réseau et licences logicielles ;
- Les applications métier, leurs échanges, leurs dépendances et leur niveau de criticité ;
- La gestion des accès, l’administration, la maintenance, l’exploitation et la gouvernance du SI.
La cartographie applicative évite les mauvaises priorités
Une application peut sembler secondaire jusqu’au jour où elle alimente une chaîne de facturation, un outil de production ou un reporting indispensable. La cartographie applicative recense le patrimoine logiciel et les interactions entre applications, bases de données, postes et infrastructures. Elle aide à distinguer l’outil peu utilisé de la brique dont l’indisponibilité paralyserait plusieurs services.
Les fragilités se propagent parfois en spirale : une application ancienne impose un système d’exploitation vieillissant, qui empêche certaines mises à jour et conduit à conserver un accès d’administration exceptionnel. Chaque dérogation paraît justifiable isolément. Leur combinaison crée une surface d’exposition difficile à percevoir. Mettre ces dépendances à plat permet de traiter la cause technique et organisationnelle, plutôt que de multiplier les correctifs temporaires.
Les usages des collaborateurs font partie du diagnostic
Les entretiens avec les utilisateurs et les responsables métiers complètent l’analyse technique. Ils font ressortir les fichiers partagés hors des outils prévus, les doubles saisies, les lenteurs, les contournements et les besoins fonctionnels non couverts. Un outil sécurisé mais inadapté aux pratiques quotidiennes sera contourné. L’audit doit donc rechercher un équilibre entre sécurité, fluidité et productivité.
Audit flash, cybersécurité ou pentest : choisir la bonne intervention
Les termes sont proches, mais les objectifs diffèrent. Le bon format dépend de la question à résoudre, du niveau de visibilité existant et de la profondeur d’analyse attendue.
| Type d’intervention | Objectif principal | À privilégier lorsque |
|---|---|---|
| Audit flash informatique | Obtenir une première vision des priorités | La direction souhaite cadrer rapidement les risques et les investissements |
| Audit d’infrastructure | Évaluer fiabilité, performance et obsolescence | Les incidents, lenteurs ou évolutions techniques se multiplient |
| Audit cybersécurité | Mesurer l’exposition aux risques cyber | Les accès, protections, sauvegardes et procédures doivent être renforcés |
| Pentest ou test d’intrusion | Simuler des attaques externes et internes | Il faut éprouver concrètement les protections sur un périmètre autorisé |
| Contrôles généraux informatiques | Examiner gouvernance, exploitation et contrôles | L’organisation cherche à fiabiliser ses processus IT |
Le pentest n’est donc pas un audit complet : il teste la résistance à des scénarios d’attaque précis. À l’inverse, un audit du système d’information peut révéler qu’un pentest est utile, mais aussi que les priorités immédiates concernent une sauvegarde, une gestion des identités ou une application non maintenue.
Une mission utile se termine par des décisions, pas par un rapport oublié
La démarche commence par une réunion de cadrage avec la direction, la DSI, le responsable informatique ou le RSSI. Elle précise les objectifs, le périmètre, les contraintes opérationnelles et les interlocuteurs à mobiliser. Viennent ensuite la collecte d’informations, l’inventaire, l’analyse des configurations, les entretiens, les contrôles et, selon le besoin, les tests de sécurité.
Des livrables orientés action
La restitution doit rendre les constats compréhensibles par les décideurs comme par les équipes techniques. Elle peut inclure une cartographie, un rapport de cybersécurité, un registre des risques, les écarts observés et des recommandations adaptées à l’activité. Les actions correctives gagnent à être classées selon leur criticité, leur impact métier, leur urgence, leur complexité et leur coût estimé.
Cette priorisation évite deux écueils : traiter d’abord les sujets les plus visibles ou lancer un chantier de transformation trop vaste sans réduire les risques immédiats. Le plan d’action peut associer corrections de configuration, mises à jour, renouvellement ciblé, amélioration des sauvegardes, clarification des responsabilités et sensibilisation des collaborateurs.
Préparer et sélectionner un prestataire à Paris et en Île-de-France
Un intervenant local facilite les échanges avec les équipes et les visites lorsque le périmètre le justifie, notamment à Paris intra-muros et en Île-de-France. La proximité ne remplace toutefois pas la méthode. Avant de programmer un premier rendez-vous, il est utile de vérifier la capacité du prestataire à expliquer son approche, à travailler avec vos interlocuteurs métiers et à produire des recommandations indépendantes des solutions qu’il pourrait ensuite proposer.
- Présentez vos priorités : sécurité, performance, conformité, migration ou continuité d’activité ;
- Préparez, même de façon incomplète, l’inventaire des équipements, applications, accès et sauvegardes ;
- Indiquez les incidents récents, les projets en cours, le nombre de sites et les usages de télétravail ;
- Demandez le périmètre exact, les méthodes de contrôle, les livrables et les modalités de restitution ;
- Vérifiez l’expérience sectorielle et les compétences mobilisées, par exemple en cybersécurité, gouvernance ou applications métier.
Un premier échange bien cadré permet de déterminer si un audit global, un audit cybersécurité ciblé ou un pentest répond le mieux à votre situation. L’essentiel est d’obtenir une mission proportionnée à vos risques, suivie d’un plan d’action pilotable par l’entreprise.

Articles qui pourraient vous intéresser :
 Solution de sauvegarde entreprise : comment éviter la paralysie de votre activité en cas de sinistre
 Réussir son projet ERP : pourquoi le choix de l’intégrateur est plus critique que le logiciel
 Gestion de parc informatique : pourquoi l’inventaire manuel compromet votre cybersécurité
 Entreprise de maintenance informatique : dépannage, cybersécurité, sauvegardes et 4 à 36 heures ouvrables